ดู Payload ของ JWT ด้วยตัวอย่างสมมติและข้อจำกัดเรื่องลายเซ็น
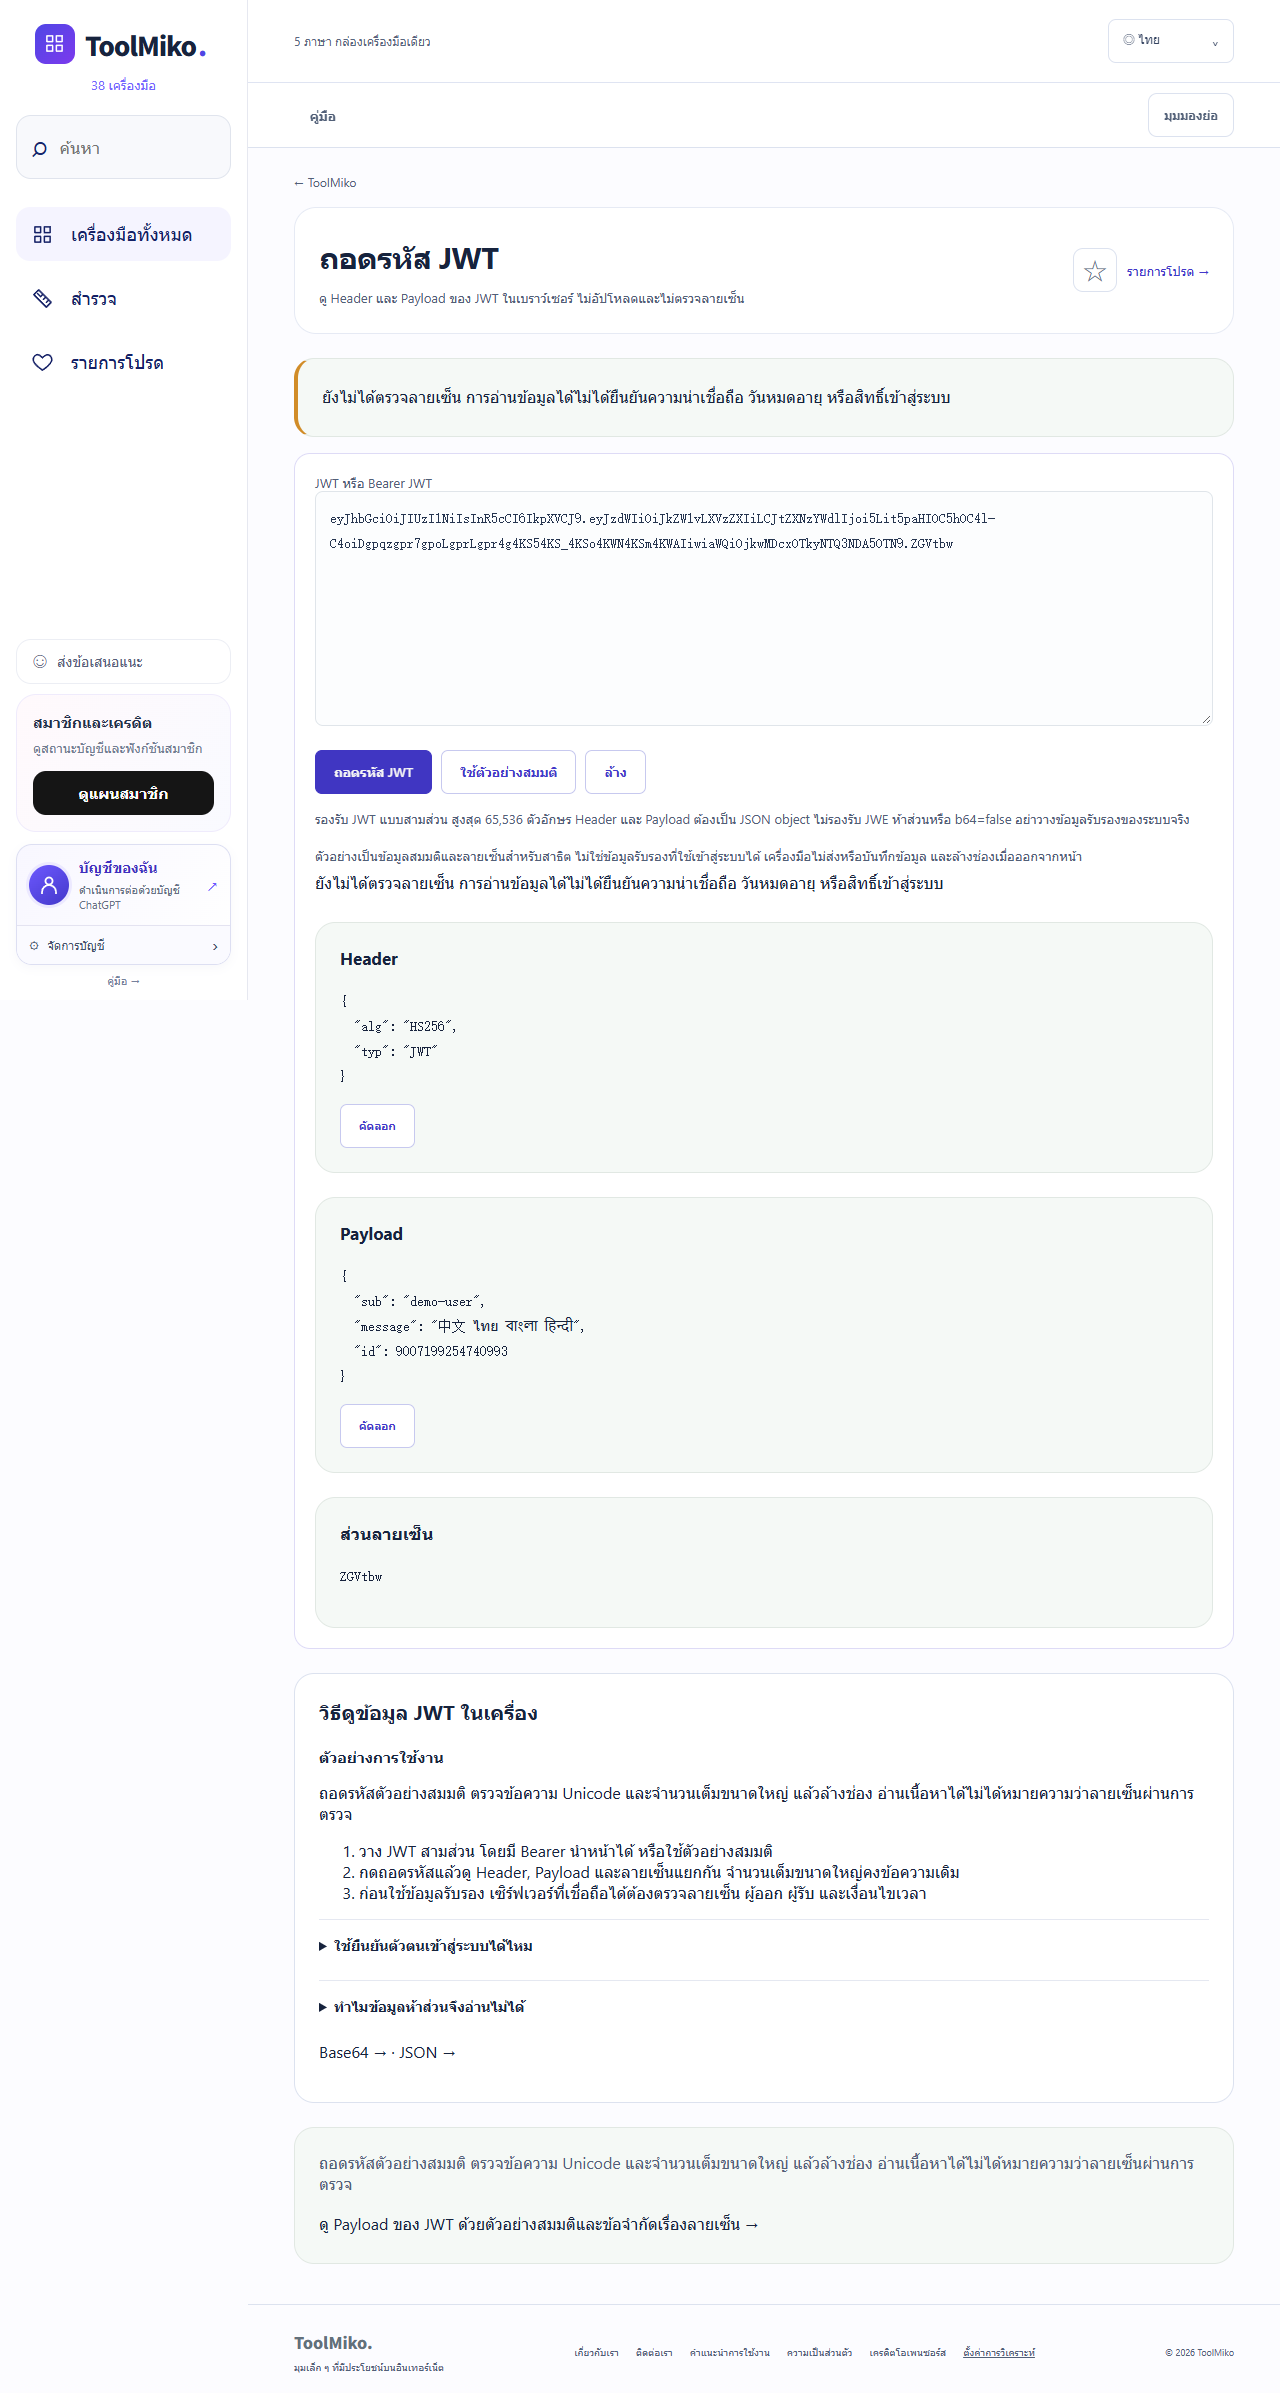
ถอดรหัสตัวอย่างสมมติ ตรวจข้อความ Unicode และจำนวนเต็มขนาดใหญ่ แล้วล้างช่อง อ่านเนื้อหาได้ไม่ได้หมายความว่าลายเซ็นผ่านการตรวจ
เปิดเครื่องมือ: ถอดรหัส JWT →ต้องเตรียมอะไรก่อน?
- ตัวอย่างเป็นข้อมูลสมมติและลายเซ็นสำหรับสาธิต ไม่ใช่ข้อมูลรับรองที่ใช้เข้าสู่ระบบได้ เครื่องมือไม่ส่งหรือบันทึกข้อมูล และล้างช่องเมื่อออกจากหน้า
- รองรับ JWT แบบสามส่วน สูงสุด 65,536 ตัวอักษร Header และ Payload ต้องเป็น JSON object ไม่รองรับ JWE ห้าส่วนหรือ b64=false อย่าวางข้อมูลรับรองของระบบจริง
ใช้งานใน ToolMiko อย่างไร?
- วาง JWT สามส่วน โดยมี Bearer นำหน้าได้ หรือใช้ตัวอย่างสมมติ
- กดถอดรหัสแล้วดู Header, Payload และลายเซ็นแยกกัน จำนวนเต็มขนาดใหญ่คงข้อความเดิม
- ก่อนใช้ข้อมูลรับรอง เซิร์ฟเวอร์ที่เชื่อถือได้ต้องตรวจลายเซ็น ผู้ออก ผู้รับ และเงื่อนไขเวลา
ตัวอย่างให้ผลอย่างไร?
ถอดรหัสตัวอย่างสมมติ ตรวจข้อความ Unicode และจำนวนเต็มขนาดใหญ่ แล้วล้างช่อง อ่านเนื้อหาได้ไม่ได้หมายความว่าลายเซ็นผ่านการตรวจ ยังไม่ได้ตรวจลายเซ็น การอ่านข้อมูลได้ไม่ได้ยืนยันความน่าเชื่อถือ วันหมดอายุ หรือสิทธิ์เข้าสู่ระบบ
| รายการตรวจ | ผลที่วัดได้ |
|---|---|
| ข้อมูลเข้า | Fictional three-part JWT; not a valid credential |
| ผลที่วัดได้ | unicode=preserved; integer=9007199254740993; signature_verification=not_performed; private_input_storage=none |
| ขนาดไฟล์เป็นไบต์ | 233 |
ไฟล์ตัวอย่างสร้างขึ้นโดยไม่ใช้ข้อมูลส่วนบุคคล ทดสอบใน Chrome บน Windows เมื่อ 2026-11-13 ดาวน์โหลดต้นฉบับเพื่อลองซ้ำได้ ผลจากไฟล์และอุปกรณ์อื่นอาจต่างกัน
หากผลไม่ตรงต้องทำอย่างไร?
ใช้ยืนยันตัวตนเข้าสู่ระบบได้ไหม
ไม่ได้ เครื่องมือเพียงอ่านข้อมูล ไม่ตรวจลายเซ็น คีย์ อัลกอริทึมที่เชื่อถือได้ วันหมดอายุ หรือสิทธิ์ ห้ามให้สิทธิ์เข้าถึงจากผลนี้
ทำไมข้อมูลห้าส่วนจึงอ่านไม่ได้
รับเฉพาะ JWT ข้อความสามส่วน ไม่รองรับ JWE เข้ารหัส Payload ที่ไม่ใช่ JSON หรือ Payload ที่ไม่ได้เข้ารหัส Base64URL
ข้อจำกัดและการจัดการไฟล์
รองรับ JWT แบบสามส่วน สูงสุด 65,536 ตัวอักษร Header และ Payload ต้องเป็น JSON object ไม่รองรับ JWE ห้าส่วนหรือ b64=false อย่าวางข้อมูลรับรองของระบบจริง ยังไม่ได้ตรวจลายเซ็น การอ่านข้อมูลได้ไม่ได้ยืนยันความน่าเชื่อถือ วันหมดอายุ หรือสิทธิ์เข้าสู่ระบบ