JWT Payload देखें: बिना हस्ताक्षर सत्यापन का काल्पनिक उदाहरण
काल्पनिक उदाहरण डिकोड करके Unicode दावे और बिना बदला बड़ा पूर्णांक देखें, फिर फ़ील्ड मिटाएँ। पढ़ पाने का मतलब सत्यापित हस्ताक्षर नहीं है।
टूल खोलें: JWT डिकोडर →शुरू करने से पहले क्या तैयार करें?
- उदाहरण में काल्पनिक दावे और केवल दिखाने के लिए हस्ताक्षर है; यह वैध लॉगिन क्रेडेंशियल नहीं है। इनपुट भेजा या सहेजा नहीं जाता और पेज छोड़ने पर फ़ील्ड मिटते हैं।
- केवल तीन भाग वाला JWT, अधिकतम 65,536 अक्षर। Header और Payload JSON object होने चाहिए। पाँच भाग वाला JWE या b64=false समर्थित नहीं है। वास्तविक सिस्टम के क्रेडेंशियल पेस्ट न करें।
ToolMiko में कैसे करें?
- तीन भाग वाला JWT पेस्ट करें; पहले Bearer हो सकता है। या काल्पनिक उदाहरण लें।
- डिकोड करके Header, Payload और हस्ताक्षर का मूल भाग अलग देखें। बड़े पूर्णांक का मूल टेक्स्ट सुरक्षित रहता है।
- क्रेडेंशियल इस्तेमाल करने से पहले विश्वसनीय सर्वर को हस्ताक्षर, जारीकर्ता, प्राप्तकर्ता और समय संबंधी दावे जाँचने चाहिए।
नमूने से क्या परिणाम मिला?
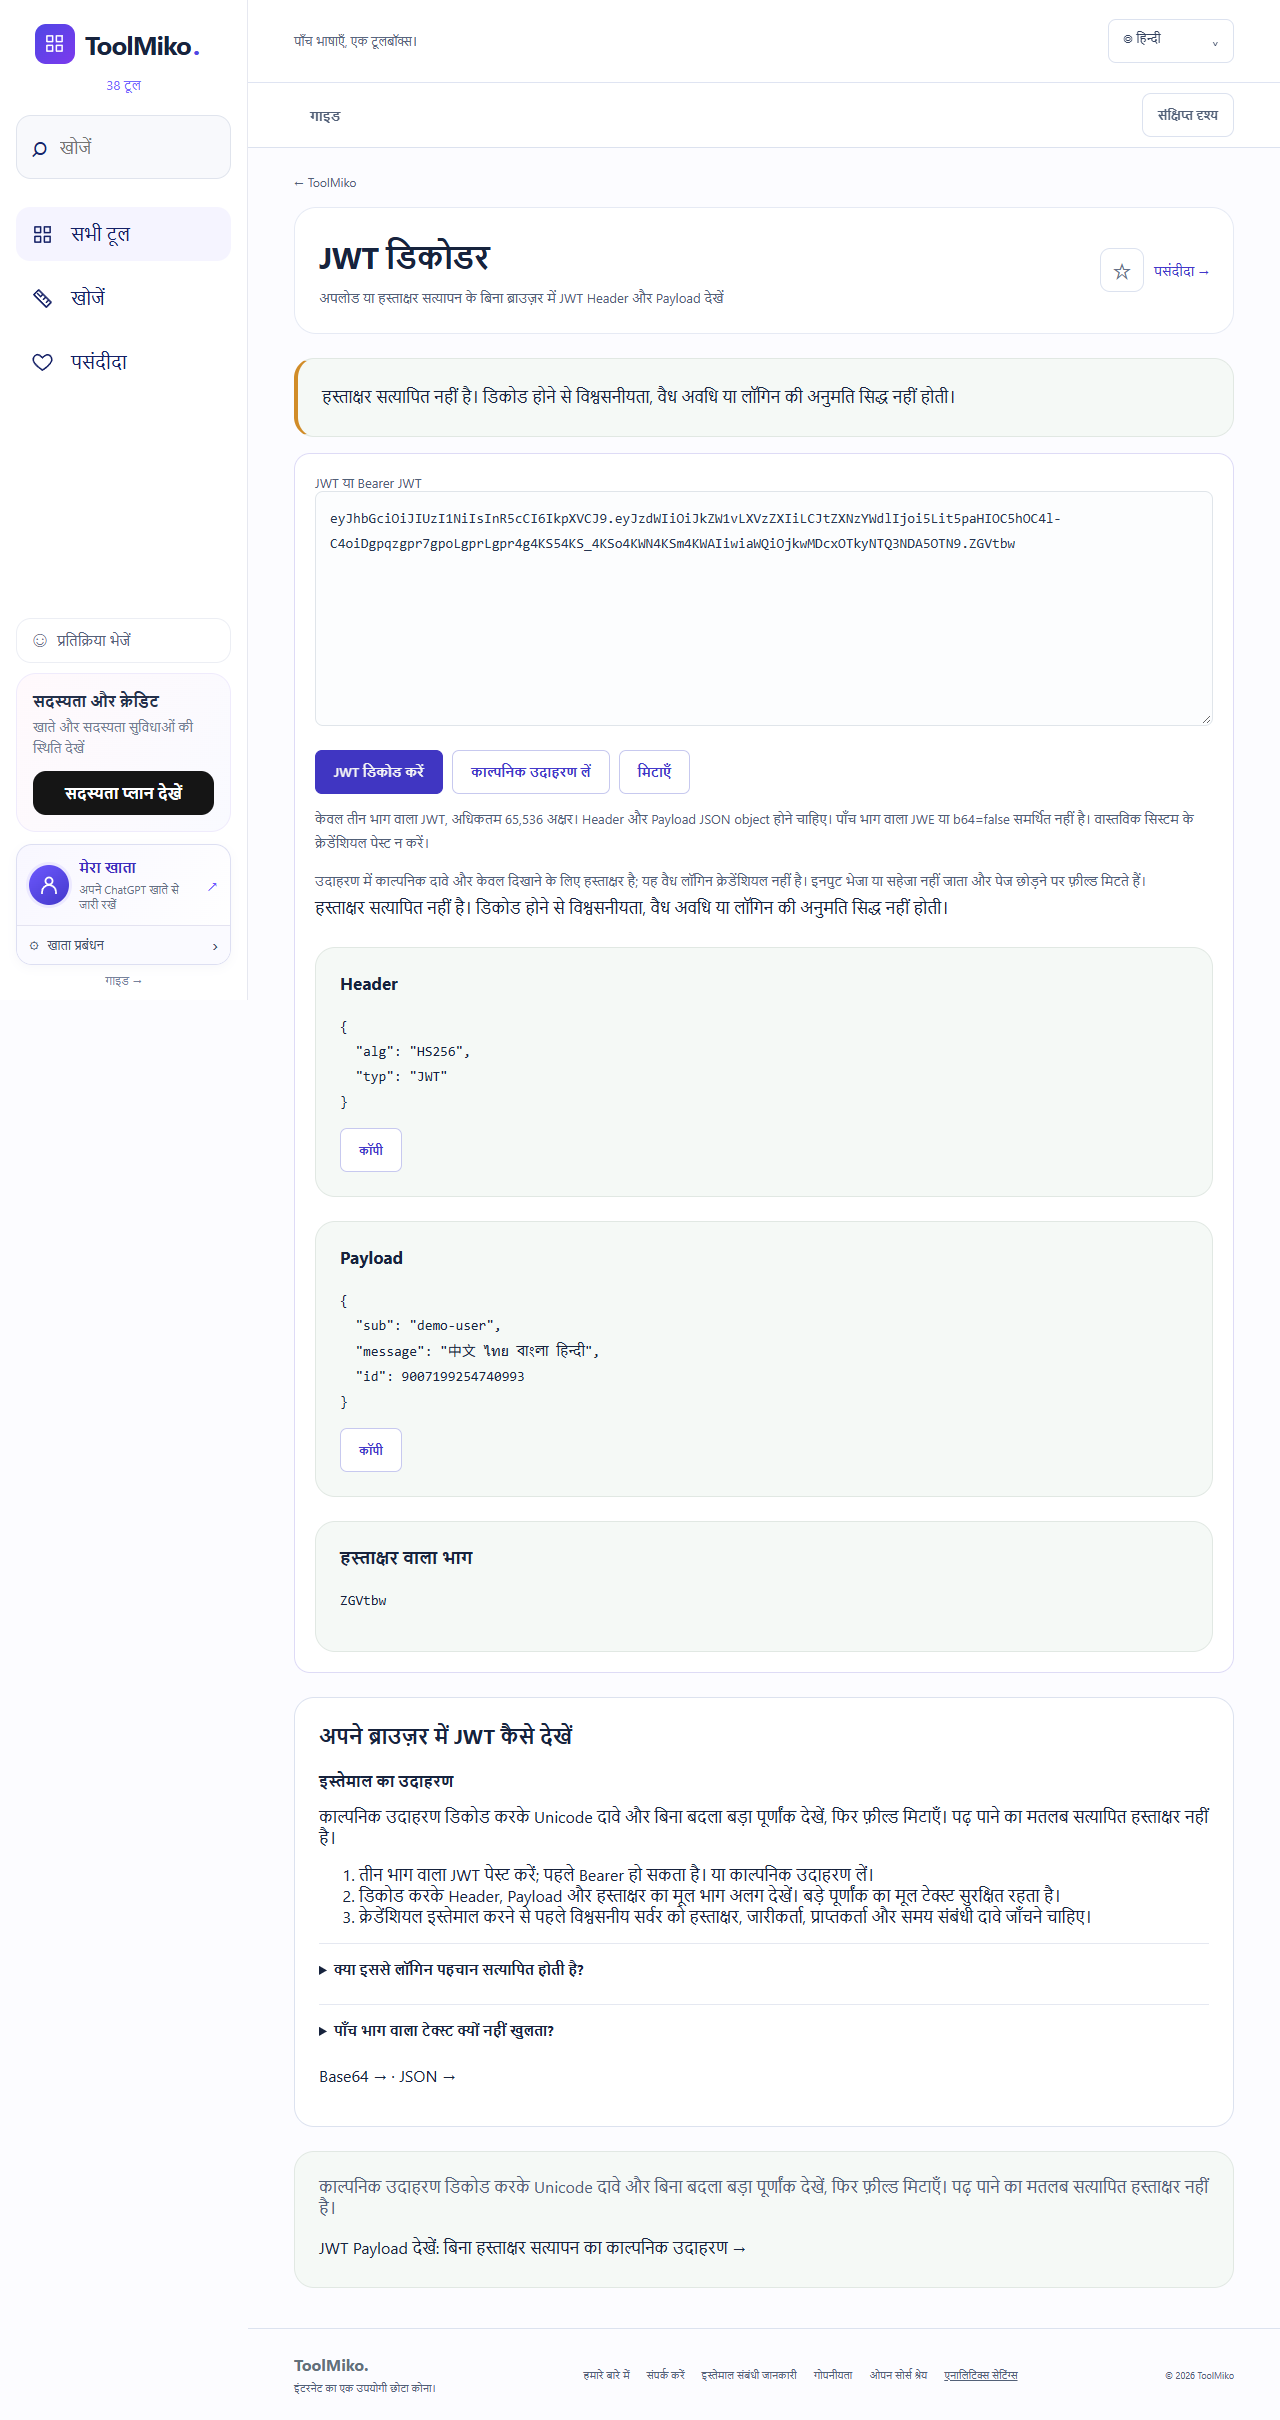
काल्पनिक उदाहरण डिकोड करके Unicode दावे और बिना बदला बड़ा पूर्णांक देखें, फिर फ़ील्ड मिटाएँ। पढ़ पाने का मतलब सत्यापित हस्ताक्षर नहीं है। हस्ताक्षर सत्यापित नहीं है। डिकोड होने से विश्वसनीयता, वैध अवधि या लॉगिन की अनुमति सिद्ध नहीं होती।
| जाँच | देखा गया परिणाम |
|---|---|
| इनपुट | Fictional three-part JWT; not a valid credential |
| देखा गया परिणाम | unicode=preserved; integer=9007199254740993; signature_verification=not_performed; private_input_storage=none |
| फ़ाइल बाइट | 233 |
इस परीक्षण का परिणाम डाउनलोड करें →
निजी जानकारी के बिना नमूने बनाकर 2026-11-13 को Windows Chrome में जाँचे गए। मूल फ़ाइल से दोबारा करें; दूसरी फ़ाइलों और उपकरणों पर परिणाम अलग हो सकता है।
नतीजा सही न हो तो क्या करें?
क्या इससे लॉगिन पहचान सत्यापित होती है?
नहीं। यह केवल डिकोड करता है। हस्ताक्षर, कुंजी, विश्वसनीय एल्गोरिदम, समाप्ति या अनुमति नहीं जाँचता। इस परिणाम के आधार पर पहुँच की अनुमति न दें।
पाँच भाग वाला टेक्स्ट क्यों नहीं खुलता?
केवल तीन भाग वाला टेक्स्ट JWT समर्थित है। एन्क्रिप्टेड JWE, JSON के अलावा Payload और बिना Base64URL वाले Payload समर्थित नहीं हैं।
सीमाएँ और फ़ाइल प्रबंधन
केवल तीन भाग वाला JWT, अधिकतम 65,536 अक्षर। Header और Payload JSON object होने चाहिए। पाँच भाग वाला JWE या b64=false समर्थित नहीं है। वास्तविक सिस्टम के क्रेडेंशियल पेस्ट न करें। हस्ताक्षर सत्यापित नहीं है। डिकोड होने से विश्वसनीयता, वैध अवधि या लॉगिन की अनुमति सिद्ध नहीं होती।