JWT Payload দেখুন: স্বাক্ষর যাচাই ছাড়া কাল্পনিক উদাহরণ
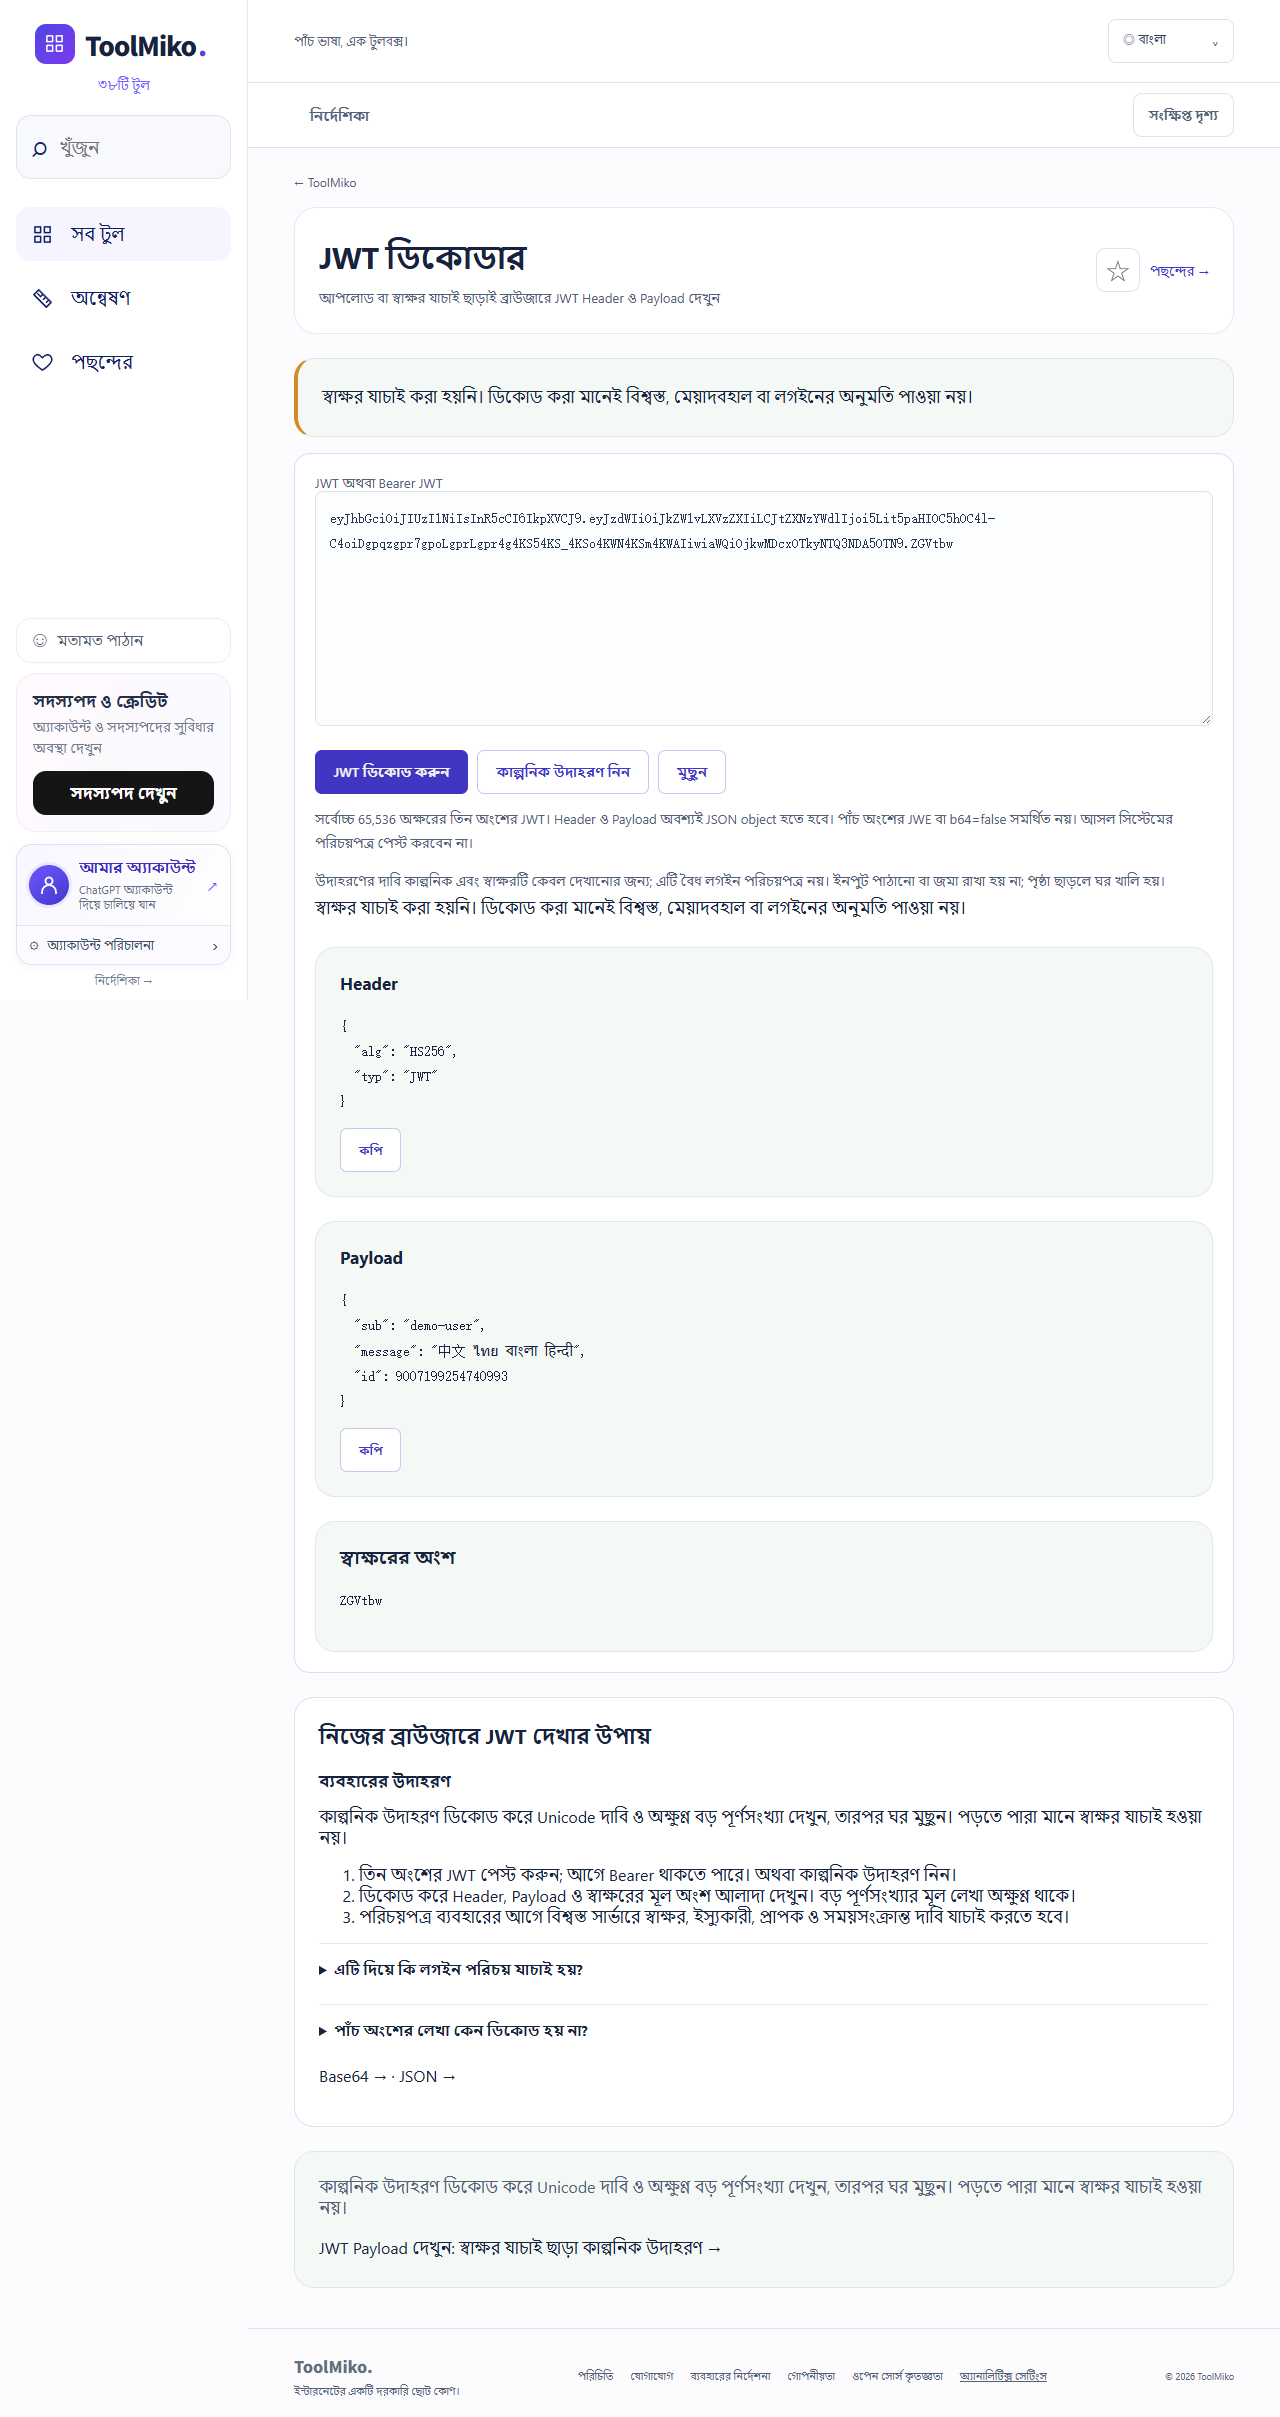
কাল্পনিক উদাহরণ ডিকোড করে Unicode দাবি ও অক্ষুণ্ণ বড় পূর্ণসংখ্যা দেখুন, তারপর ঘর মুছুন। পড়তে পারা মানে স্বাক্ষর যাচাই হওয়া নয়।
টুল খুলুন: JWT ডিকোডার →শুরুর আগে কী লাগবে?
- উদাহরণের দাবি কাল্পনিক এবং স্বাক্ষরটি কেবল দেখানোর জন্য; এটি বৈধ লগইন পরিচয়পত্র নয়। ইনপুট পাঠানো বা জমা রাখা হয় না; পৃষ্ঠা ছাড়লে ঘর খালি হয়।
- সর্বোচ্চ 65,536 অক্ষরের তিন অংশের JWT। Header ও Payload অবশ্যই JSON object হতে হবে। পাঁচ অংশের JWE বা b64=false সমর্থিত নয়। আসল সিস্টেমের পরিচয়পত্র পেস্ট করবেন না।
ToolMiko দিয়ে কীভাবে করবেন?
- তিন অংশের JWT পেস্ট করুন; আগে Bearer থাকতে পারে। অথবা কাল্পনিক উদাহরণ নিন।
- ডিকোড করে Header, Payload ও স্বাক্ষরের মূল অংশ আলাদা দেখুন। বড় পূর্ণসংখ্যার মূল লেখা অক্ষুণ্ণ থাকে।
- পরিচয়পত্র ব্যবহারের আগে বিশ্বস্ত সার্ভারে স্বাক্ষর, ইস্যুকারী, প্রাপক ও সময়সংক্রান্ত দাবি যাচাই করতে হবে।
নমুনা পরীক্ষায় কী ফল পাওয়া গেছে?
কাল্পনিক উদাহরণ ডিকোড করে Unicode দাবি ও অক্ষুণ্ণ বড় পূর্ণসংখ্যা দেখুন, তারপর ঘর মুছুন। পড়তে পারা মানে স্বাক্ষর যাচাই হওয়া নয়। স্বাক্ষর যাচাই করা হয়নি। ডিকোড করা মানেই বিশ্বস্ত, মেয়াদবহাল বা লগইনের অনুমতি পাওয়া নয়।
| যাচাই | পরীক্ষার ফল |
|---|---|
| ইনপুট | Fictional three-part JWT; not a valid credential |
| পরীক্ষার ফল | unicode=preserved; integer=9007199254740993; signature_verification=not_performed; private_input_storage=none |
| ফাইলের বাইট | 233 |
ব্যক্তিগত তথ্য ছাড়া নমুনা তৈরি করে 2026-11-13 তারিখে Windows Chrome-এ পরীক্ষা হয়েছে। মূল ফাইল দিয়ে আবার করা যায়; অন্য ফাইল ও ডিভাইসে ফল বদলাতে পারে।
ফল ঠিক না হলে কী করবেন?
এটি দিয়ে কি লগইন পরিচয় যাচাই হয়?
না। এটি শুধু ডিকোড করে; স্বাক্ষর, কী, বিশ্বস্ত অ্যালগরিদম, মেয়াদ বা অনুমতি যাচাই করে না। এই ফলের ভিত্তিতে প্রবেশাধিকার দেবেন না।
পাঁচ অংশের লেখা কেন ডিকোড হয় না?
শুধু তিন অংশের টেক্সট JWT নেওয়া হয়। এনক্রিপ্ট করা JWE, JSON নয় এমন Payload এবং Base64URL না করা Payload সমর্থিত নয়।
সীমা ও ফাইল পরিচালনা
সর্বোচ্চ 65,536 অক্ষরের তিন অংশের JWT। Header ও Payload অবশ্যই JSON object হতে হবে। পাঁচ অংশের JWE বা b64=false সমর্থিত নয়। আসল সিস্টেমের পরিচয়পত্র পেস্ট করবেন না। স্বাক্ষর যাচাই করা হয়নি। ডিকোড করা মানেই বিশ্বস্ত, মেয়াদবহাল বা লগইনের অনুমতি পাওয়া নয়।